Automatizando o ChatGPT e o Claude pela interface web: como funcionam a proteção antibot e os navegadores antidetecção


Markus_automation
Expert in data parsing and automation
A IA está passando atualmente por uma fase de adoção em massa comparável à chegada das tecnologias móveis nos anos 2000, só que em um ritmo muito mais acelerado. A capacidade de obter respostas, gerar conteúdo e delegar tarefas em segundos está acelerando a adoção de LLMs tanto entre usuários individuais quanto em empresas.
Existem duas maneiras de trabalhar com esses modelos: por meio de uma interface web ou por meio de uma API. As versões web oferecem limites de uso gratuitos e assinaturas com preço fixo, enquanto o uso da API é faturado pelo número de tokens consumidos. Com geração de alto volume, processamento de grandes conjuntos de dados ou execução de agentes autônomos, as faturas da API podem se tornar substanciais rapidamente.
Isso faz com que automatizar uma interface web com uma assinatura de usuário comum pareça financeiramente atraente. No entanto, os desenvolvedores de LLMs restringem esse tipo de automação com sistemas antibô, desde o Cloudflare Turnstile até a análise do ambiente do navegador e do comportamento do usuário.
Vamos ver como essa proteção funciona e o que é necessário para automatizar interações com as interfaces web do ChatGPT e do Claude.
Índice
Mantenha o anonimato on-line com Octo Browser. Sua verdadeira impressão digital não pode ser rastreada.
Gostaria de experimentar o Octo Browser com desconto?
Use o código promocional OCTOBLOG para obter 30% de desconto em qualquer assinatura. Esta oferta é válida apenas para novos usuários.
Por que automatizar a interface web quando existe uma API?
A OpenAI e a Anthropic fornecem APIs oficiais com documentação detalhada. Por que, então, construir uma infraestrutura complexa e lidar com verificações de segurança? Existem três motivos.
Economia de custos em escala. Com uma API, você paga por cada trecho de texto processado. Ao gerar conteúdo em massa, traduzir grandes bancos de dados ou executar agentes, as faturas podem chegar a milhares de dólares. As assinaturas do ChatGPT Plus e do Claude Pro custam US$ 20 por mês cada; planos de nível superior custam US$ 200 para o ChatGPT Pro e a partir de US$ 100 para o Claude Max. Mesmo com limites de mensagens, usar o site pode ser várias vezes mais barato.
Recursos não disponíveis por meio da API. Os sites de IA são seus produtos principais. Pesquisa na web, execução de código e certos modelos e ferramentas não estão disponíveis na API ou chegam lá mais tarde ou com limitações.
APIs não oficiais. Grande parte do mercado cinzento consiste em APIs não oficiais construídas sobre sites de IA. Desenvolvedores executam centenas de sessões de navegador, transformam o site em uma API REST comum e vendem o acesso por um décimo do preço dos planos oficiais. É assim que funcionam muitos bots do Telegram que fornecem acesso a modelos de IA sem VPN, por exemplo.
Um cenário típico: você tem uma planilha com milhares de linhas e cada linha precisa de uma resposta do modelo. Fazer isso manualmente é impraticável, se não impossível, e usar a API é muito caro, ou o modelo de que você precisa simplesmente não está disponível. É nesse momento que a automação de sites começa a valer a pena.
Por que não apenas usar Selenium ou Puppeteer e escrever um script simples? O problema é que as empresas de IA também precisam controlar seus custos. Elas querem não apenas vender assinaturas, mas também migrar clientes empresariais para APIs pagas. Como resultado, os sites de IA contam com uma proteção robusta, e um script simples executado em um navegador headless não dará conta do recado. Na verdade, hoje em dia, esses scripts enfrentam dificuldades em muitos sites.
Por que as ferramentas de automação padrão não funcionam
Antes de discutir uma solução, vamos examinar o problema. O que acontece se você acessar o site do ChatGPT ou do Claude diretamente usando um script simples?
As medidas modernas de proteção vão muito além do bloqueio por endereço IP. Elas verificam solicitações em várias camadas e interrompem a automação em três casos principais.
Camada 1. Conexão: scripts sem navegador (requests, axios)
Em teoria, uma solicitação de um script comum deveria ser rejeitada — com um erro 403 ou 429 — antes mesmo do início da troca de dados. O sistema de segurança analisa como o cliente estabelece uma conexão segura, ou seja, sua impressão digital TLS. Todo navegador tem uma assinatura reconhecível: um conjunto e uma ordem de parâmetros enviados ao servidor no primeiro pacote (Client Hello). Esta é a base das impressões digitais JA3 e JA4. Bibliotecas de rede como OpenSSL ou urllib têm uma assinatura diferente. Se um script se apresenta como o Chrome para desktop, mas estabelece a conexão como uma biblioteca, o servidor detectará a incompatibilidade e poderá encerrar a conexão.
Na prática, a proteção é mais sutil. Se o endereço IP não estiver em uma lista de bloqueio, o servidor pode retornar 200 OK, mas entregar uma página em branco ou uma página do Cloudflare Challenge em vez do site funcional. Para continuar, o script precisa executar um código JavaScript ofuscado. Um script sem navegador não possui um mecanismo JS, então é aí que ele para.

Exemplo de um script simples em ação
Camada 2. Navegador: Puppeteer ou Selenium sem modificações
Como a execução de JavaScript é necessária, o próximo passo lógico é um navegador headless, um navegador sem interface de usuário. Ele pode estabelecer uma conexão, carregar a página e executar scripts, mas fica preso na verificação invisível do Cloudflare Turnstile. Visto de fora, isso se parece com uma página "Só um momento..." ou uma caixa de seleção que gira indefinidamente.
Ao observar as solicitações de rede, você pode ver o navegador enviando telemetria para endpoints da plataforma de desafio e recebendo respostas, mas o sistema falha repetidamente em emitir o token de cookie cf_clearance que concede acesso ao site.
O problema não é como o script clica — nem sequer chegamos à fase de cliques. O próprio navegador revela sinais de automação ao sistema de segurança:
Sinalizador de automação. Um navegador controlado por um script se identifica com a propriedade
navigator.webdriver = true. O Selenium funciona por meio do WebDriver, enquanto o Puppeteer usa o protocolo CDP, mas ambos iniciam o navegador com esse sinalizador ativado. Os sistemas de segurança podem detectá-lo facilmente, mesmo se você tentar ocultá-lo com injeções simples de JavaScript.Gráficos sem GPU (WebGL/Canvas). Um servidor ou contêiner Docker não possui GPU, portanto o navegador renderiza gráficos usando a CPU. O sistema de segurança solicita informações sobre a configuração gráfica e identifica a renderização típica de software no lado do servidor no WebGL Renderer — ANGLE sobre SwiftShader. Ele também desenha silenciosamente uma imagem em um elemento Canvas oculto e compara seu hash com o valor esperado.
Quando o sistema detecta o sinalizador de automação e a renderização de gráficos sem GPU, ele reconhece que está lidando com um bot no lado do servidor.
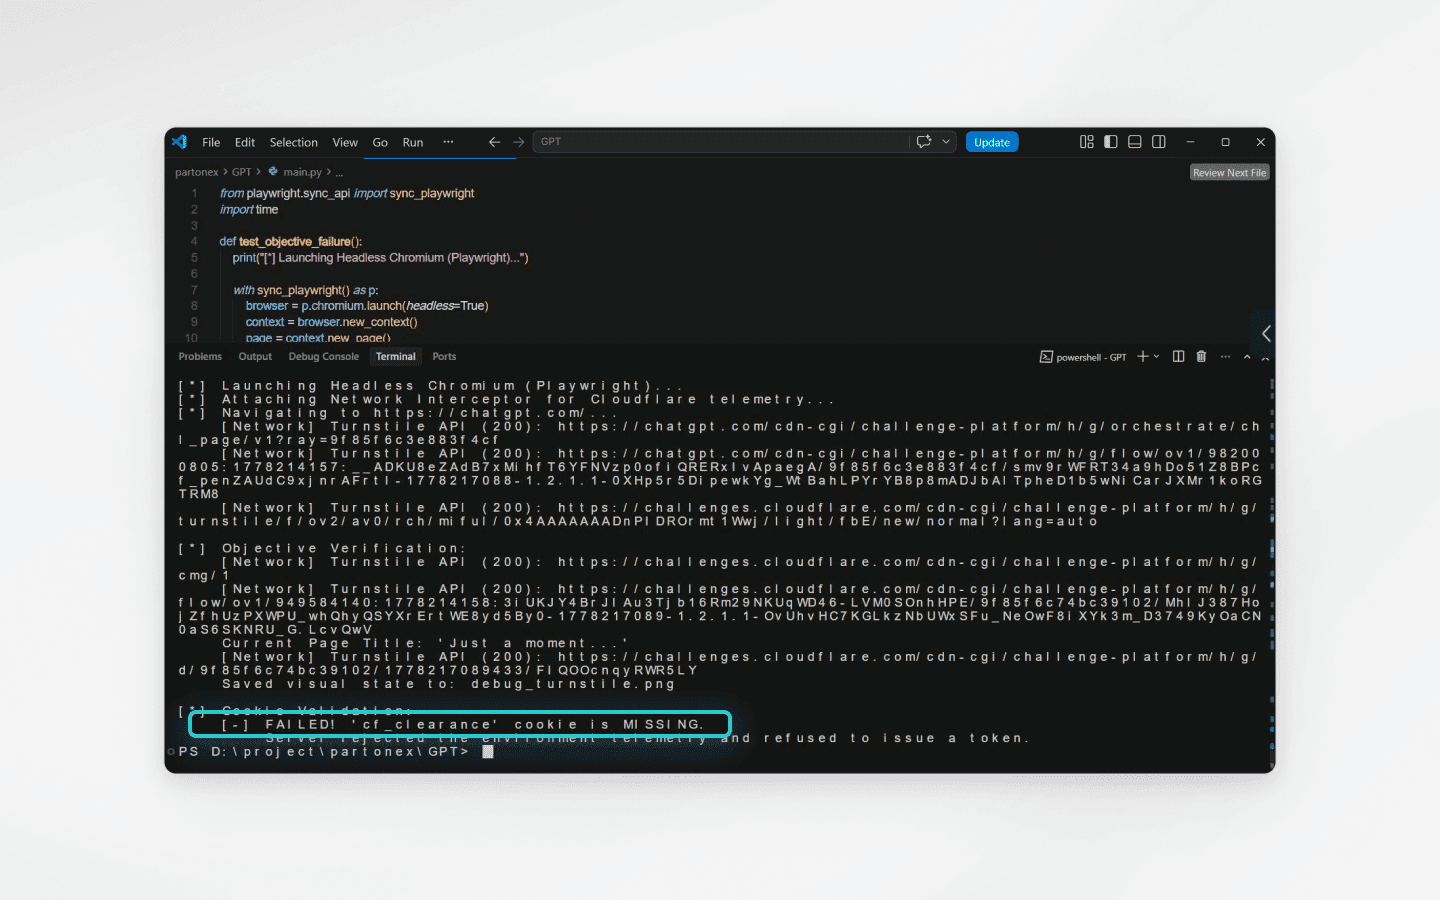
Você não é bloqueado imediatamente; em vez disso, é enviado para verificações intermináveis e nunca obtém acesso ao modelo de IA.
Camada 3. Comportamento: a resposta é interrompida
A principal dificuldade vem a seguir. A resposta do modelo chega em partes por meio de uma conexão persistente com o servidor — Server-Sent Events (SSE) ou WebSocket. O sistema continua avaliando a sessão durante todo esse processo.
Se ele notar que o cursor pula instantaneamente para os botões necessários em vez de se mover suavemente, com aceleração e uma leve oscilação como faria o cursor de um humano, a resposta pode ser cortada durante a geração. No caso do WebSocket, a conexão é encerrada com o código 1006, Fechamento Anormal. O movimento do cursor é apenas um exemplo: os sistemas de segurança analisam muitos outros sinais.
No pior dos casos, a conta recebe um shadowban. Você permanece conectado e o script envia solicitações POST contendo prompts, mas a resposta é um objeto JSON vazio ou uma mensagem de "erro temporário de geração".
O beco sem saída das soluções padrão
Juntando as três camadas, o cenário é claro: clientes HTTP são inúteis sem um mecanismo JS, enquanto as ferramentas de automação padrão se entregam por meio do sinalizador navigator.webdriver, gráficos renderizados por software e eventos de entrada sintéticos.
Você pode seguir o caminho de menor resistência: aplicar patches no Selenium ou Puppeteer com algumas injeções de JavaScript e adicionar um serviço de resolução de CAPTCHAs. Só não se esqueça de reservar um orçamento para isso, pois você encontrará muitos CAPTCHAs, e isso ainda não tornará a configuração estável.
Existe outra abordagem: criar um sistema resiliente para trabalhar com interfaces web de LLMs. Ele precisa fornecer três coisas:
Um ambiente de navegador completo. Um mecanismo de navegador real que executa verificações ofuscadas exatamente como o Chrome comum.
Controle indetectável. O protocolo de controle não deve deixar rastros no objeto
window— nada de sinalizadores de automação ou variáveis do WebDriver.Consistência com o hardware. Hashes de Canvas e WebGL, o conjunto de fontes e outros parâmetros devem corresponder à GPU e ao sistema operacional informados, em vez de revelar um servidor virtual.
Como atender a esses requisitos sem reescrever o mecanismo do Chromium por conta própria?
Um navegador antidetecção como base de uma configuração de automação
A solução vem do mundo do marketing de afiliados e do gerenciamento de múltiplas contas: navegadores antidetecção, neste caso o Octo Browser. A principal diferença deles em relação ao Puppeteer com patches é o nível em que as impressões digitais são mascaradas. Isso ocorre não por meio de scripts JavaScript, mas no próprio código-fonte do mecanismo Chromium.
É importante entender que o Puppeteer também usa o protocolo CDP, portanto a diferença não está no método de controle. A diferença está no navegador ao qual o script se conecta. O que realmente importa são quais impressões digitais ele utiliza e se ele contém marcadores de automação.
O que isso proporciona na prática?
Parâmetros plausíveis de GPU. Em vez da renderização por software via SwiftShader, o navegador expõe parâmetros correspondentes a um hardware real — Nvidia, AMD ou Apple Silicon. Os hashes de Canvas e WebGL são consistentes com a GPU informada.
Isolamento de perfis. Cada conta do ChatGPT ou do Claude é executada em um perfil criptografado separado. Cada perfil tem suas próprias fontes, configurações de WebRTC e fuso horário.
Controle por meio de uma API local e CDP. Não há necessidade de usar código para configurar o ambiente. Os perfis são iniciados pela API REST local do navegador, e o script se conecta a eles via porta CDP.
Nessa configuração, um script em Python ou Node.js lida apenas com a lógica. Ele pega os dados de origem, monta um prompt, o envia para a interface web de IA em execução no navegador antidetecção e recupera o resultado. O ambiente preparado fica responsável por atender aos requisitos dos sistemas antifraude.
Arquitetura da solução: perfis salvos e uma conexão CDP
Por fim, o trabalho com uma interface web de IA torna-se um pipeline estável no qual o navegador antidetecção desempenha duas funções.
Ambiente de configuração inicial. Você abre a interface uma vez em uma janela de perfil normal e a utiliza como um usuário comum: faz login manualmente e resolve um CAPTCHA, se algum aparecer. O navegador salva cookies, cache e tokens de autenticação em um perfil isolado. Para o servidor, isso se parece com uma pessoa comum que simplesmente fechou uma aba.
Um nó de infraestrutura. Quando você precisa executar a automação, o script inicia o perfil já preparado por meio da API local e se conecta a ele via CDP.
O perfil já está autenticado, portanto, navegar até chatgpt.com ou claude.ai abre a interface de chat imediatamente. Nenhum novo login ou CAPTCHA é necessário: para o Cloudflare, trata-se da continuação de uma sessão previamente verificada em um dispositivo confiável. Você pode ter vários perfis desse tipo.
As funções nesse sistema são divididas da seguinte forma: o navegador antidetecção mascara parâmetros de hardware no nível do kernel, conecta proxies e armazena cookies; o script envia prompts e recupera respostas; e o CDP conecta os dois. Essencialmente, o navegador é usado para a sua finalidade original, com a diferença de que o código o controla em vez de uma pessoa.
Conclusão
As interfaces web de LLMs verificam clientes em três níveis: como estabelecem a conexão, o ambiente em que operam e seu comportamento durante a sessão. É por isso que soluções isoladas, como plugins de camuflagem, patches de JavaScript ou troca de proxies, trazem, no máximo, resultados temporários. Elas resolvem um problema enquanto deixam outros expostos.
Uma automação resiliente começa pelo ambiente, não pelo script. Um navegador com impressões digitais consistentes no nível do kernel, perfis pré-configurados e controle por CDP tira o peso da falsificação de parâmetros do código. O script fica livre para fazer seu verdadeiro trabalho: enviar prompts e processar respostas.
Ao mesmo tempo, os riscos de uma arquitetura desse tipo devem ser avaliados de forma realista. Os sistemas de proteção continuam a evoluir, e o acesso automatizado a interfaces web entra em conflito com os termos de uso da OpenAI e da Anthropic. Qualquer configuração desse tipo exige manutenção, e é importante entender como funciona a proteção com a qual você está lidando.
Mantenha o anonimato on-line com Octo Browser. Sua verdadeira impressão digital não pode ser rastreada.
Gostaria de experimentar o Octo Browser com desconto?
Use o código promocional OCTOBLOG para obter 30% de desconto em qualquer assinatura. Esta oferta é válida apenas para novos usuários.
Por que automatizar a interface web quando existe uma API?
A OpenAI e a Anthropic fornecem APIs oficiais com documentação detalhada. Por que, então, construir uma infraestrutura complexa e lidar com verificações de segurança? Existem três motivos.
Economia de custos em escala. Com uma API, você paga por cada trecho de texto processado. Ao gerar conteúdo em massa, traduzir grandes bancos de dados ou executar agentes, as faturas podem chegar a milhares de dólares. As assinaturas do ChatGPT Plus e do Claude Pro custam US$ 20 por mês cada; planos de nível superior custam US$ 200 para o ChatGPT Pro e a partir de US$ 100 para o Claude Max. Mesmo com limites de mensagens, usar o site pode ser várias vezes mais barato.
Recursos não disponíveis por meio da API. Os sites de IA são seus produtos principais. Pesquisa na web, execução de código e certos modelos e ferramentas não estão disponíveis na API ou chegam lá mais tarde ou com limitações.
APIs não oficiais. Grande parte do mercado cinzento consiste em APIs não oficiais construídas sobre sites de IA. Desenvolvedores executam centenas de sessões de navegador, transformam o site em uma API REST comum e vendem o acesso por um décimo do preço dos planos oficiais. É assim que funcionam muitos bots do Telegram que fornecem acesso a modelos de IA sem VPN, por exemplo.
Um cenário típico: você tem uma planilha com milhares de linhas e cada linha precisa de uma resposta do modelo. Fazer isso manualmente é impraticável, se não impossível, e usar a API é muito caro, ou o modelo de que você precisa simplesmente não está disponível. É nesse momento que a automação de sites começa a valer a pena.
Por que não apenas usar Selenium ou Puppeteer e escrever um script simples? O problema é que as empresas de IA também precisam controlar seus custos. Elas querem não apenas vender assinaturas, mas também migrar clientes empresariais para APIs pagas. Como resultado, os sites de IA contam com uma proteção robusta, e um script simples executado em um navegador headless não dará conta do recado. Na verdade, hoje em dia, esses scripts enfrentam dificuldades em muitos sites.
Por que as ferramentas de automação padrão não funcionam
Antes de discutir uma solução, vamos examinar o problema. O que acontece se você acessar o site do ChatGPT ou do Claude diretamente usando um script simples?
As medidas modernas de proteção vão muito além do bloqueio por endereço IP. Elas verificam solicitações em várias camadas e interrompem a automação em três casos principais.
Camada 1. Conexão: scripts sem navegador (requests, axios)
Em teoria, uma solicitação de um script comum deveria ser rejeitada — com um erro 403 ou 429 — antes mesmo do início da troca de dados. O sistema de segurança analisa como o cliente estabelece uma conexão segura, ou seja, sua impressão digital TLS. Todo navegador tem uma assinatura reconhecível: um conjunto e uma ordem de parâmetros enviados ao servidor no primeiro pacote (Client Hello). Esta é a base das impressões digitais JA3 e JA4. Bibliotecas de rede como OpenSSL ou urllib têm uma assinatura diferente. Se um script se apresenta como o Chrome para desktop, mas estabelece a conexão como uma biblioteca, o servidor detectará a incompatibilidade e poderá encerrar a conexão.
Na prática, a proteção é mais sutil. Se o endereço IP não estiver em uma lista de bloqueio, o servidor pode retornar 200 OK, mas entregar uma página em branco ou uma página do Cloudflare Challenge em vez do site funcional. Para continuar, o script precisa executar um código JavaScript ofuscado. Um script sem navegador não possui um mecanismo JS, então é aí que ele para.
Exemplo de um script simples em ação
Camada 2. Navegador: Puppeteer ou Selenium sem modificações
Como a execução de JavaScript é necessária, o próximo passo lógico é um navegador headless, um navegador sem interface de usuário. Ele pode estabelecer uma conexão, carregar a página e executar scripts, mas fica preso na verificação invisível do Cloudflare Turnstile. Visto de fora, isso se parece com uma página "Só um momento..." ou uma caixa de seleção que gira indefinidamente.
Ao observar as solicitações de rede, você pode ver o navegador enviando telemetria para endpoints da plataforma de desafio e recebendo respostas, mas o sistema falha repetidamente em emitir o token de cookie cf_clearance que concede acesso ao site.
O problema não é como o script clica — nem sequer chegamos à fase de cliques. O próprio navegador revela sinais de automação ao sistema de segurança:
Sinalizador de automação. Um navegador controlado por um script se identifica com a propriedade
navigator.webdriver = true. O Selenium funciona por meio do WebDriver, enquanto o Puppeteer usa o protocolo CDP, mas ambos iniciam o navegador com esse sinalizador ativado. Os sistemas de segurança podem detectá-lo facilmente, mesmo se você tentar ocultá-lo com injeções simples de JavaScript.Gráficos sem GPU (WebGL/Canvas). Um servidor ou contêiner Docker não possui GPU, portanto o navegador renderiza gráficos usando a CPU. O sistema de segurança solicita informações sobre a configuração gráfica e identifica a renderização típica de software no lado do servidor no WebGL Renderer — ANGLE sobre SwiftShader. Ele também desenha silenciosamente uma imagem em um elemento Canvas oculto e compara seu hash com o valor esperado.
Quando o sistema detecta o sinalizador de automação e a renderização de gráficos sem GPU, ele reconhece que está lidando com um bot no lado do servidor.
Você não é bloqueado imediatamente; em vez disso, é enviado para verificações intermináveis e nunca obtém acesso ao modelo de IA.
Camada 3. Comportamento: a resposta é interrompida
A principal dificuldade vem a seguir. A resposta do modelo chega em partes por meio de uma conexão persistente com o servidor — Server-Sent Events (SSE) ou WebSocket. O sistema continua avaliando a sessão durante todo esse processo.
Se ele notar que o cursor pula instantaneamente para os botões necessários em vez de se mover suavemente, com aceleração e uma leve oscilação como faria o cursor de um humano, a resposta pode ser cortada durante a geração. No caso do WebSocket, a conexão é encerrada com o código 1006, Fechamento Anormal. O movimento do cursor é apenas um exemplo: os sistemas de segurança analisam muitos outros sinais.
No pior dos casos, a conta recebe um shadowban. Você permanece conectado e o script envia solicitações POST contendo prompts, mas a resposta é um objeto JSON vazio ou uma mensagem de "erro temporário de geração".
O beco sem saída das soluções padrão
Juntando as três camadas, o cenário é claro: clientes HTTP são inúteis sem um mecanismo JS, enquanto as ferramentas de automação padrão se entregam por meio do sinalizador navigator.webdriver, gráficos renderizados por software e eventos de entrada sintéticos.
Você pode seguir o caminho de menor resistência: aplicar patches no Selenium ou Puppeteer com algumas injeções de JavaScript e adicionar um serviço de resolução de CAPTCHAs. Só não se esqueça de reservar um orçamento para isso, pois você encontrará muitos CAPTCHAs, e isso ainda não tornará a configuração estável.
Existe outra abordagem: criar um sistema resiliente para trabalhar com interfaces web de LLMs. Ele precisa fornecer três coisas:
Um ambiente de navegador completo. Um mecanismo de navegador real que executa verificações ofuscadas exatamente como o Chrome comum.
Controle indetectável. O protocolo de controle não deve deixar rastros no objeto
window— nada de sinalizadores de automação ou variáveis do WebDriver.Consistência com o hardware. Hashes de Canvas e WebGL, o conjunto de fontes e outros parâmetros devem corresponder à GPU e ao sistema operacional informados, em vez de revelar um servidor virtual.
Como atender a esses requisitos sem reescrever o mecanismo do Chromium por conta própria?
Um navegador antidetecção como base de uma configuração de automação
A solução vem do mundo do marketing de afiliados e do gerenciamento de múltiplas contas: navegadores antidetecção, neste caso o Octo Browser. A principal diferença deles em relação ao Puppeteer com patches é o nível em que as impressões digitais são mascaradas. Isso ocorre não por meio de scripts JavaScript, mas no próprio código-fonte do mecanismo Chromium.
É importante entender que o Puppeteer também usa o protocolo CDP, portanto a diferença não está no método de controle. A diferença está no navegador ao qual o script se conecta. O que realmente importa são quais impressões digitais ele utiliza e se ele contém marcadores de automação.
O que isso proporciona na prática?
Parâmetros plausíveis de GPU. Em vez da renderização por software via SwiftShader, o navegador expõe parâmetros correspondentes a um hardware real — Nvidia, AMD ou Apple Silicon. Os hashes de Canvas e WebGL são consistentes com a GPU informada.
Isolamento de perfis. Cada conta do ChatGPT ou do Claude é executada em um perfil criptografado separado. Cada perfil tem suas próprias fontes, configurações de WebRTC e fuso horário.
Controle por meio de uma API local e CDP. Não há necessidade de usar código para configurar o ambiente. Os perfis são iniciados pela API REST local do navegador, e o script se conecta a eles via porta CDP.
Nessa configuração, um script em Python ou Node.js lida apenas com a lógica. Ele pega os dados de origem, monta um prompt, o envia para a interface web de IA em execução no navegador antidetecção e recupera o resultado. O ambiente preparado fica responsável por atender aos requisitos dos sistemas antifraude.
Arquitetura da solução: perfis salvos e uma conexão CDP
Por fim, o trabalho com uma interface web de IA torna-se um pipeline estável no qual o navegador antidetecção desempenha duas funções.
Ambiente de configuração inicial. Você abre a interface uma vez em uma janela de perfil normal e a utiliza como um usuário comum: faz login manualmente e resolve um CAPTCHA, se algum aparecer. O navegador salva cookies, cache e tokens de autenticação em um perfil isolado. Para o servidor, isso se parece com uma pessoa comum que simplesmente fechou uma aba.
Um nó de infraestrutura. Quando você precisa executar a automação, o script inicia o perfil já preparado por meio da API local e se conecta a ele via CDP.
O perfil já está autenticado, portanto, navegar até chatgpt.com ou claude.ai abre a interface de chat imediatamente. Nenhum novo login ou CAPTCHA é necessário: para o Cloudflare, trata-se da continuação de uma sessão previamente verificada em um dispositivo confiável. Você pode ter vários perfis desse tipo.
As funções nesse sistema são divididas da seguinte forma: o navegador antidetecção mascara parâmetros de hardware no nível do kernel, conecta proxies e armazena cookies; o script envia prompts e recupera respostas; e o CDP conecta os dois. Essencialmente, o navegador é usado para a sua finalidade original, com a diferença de que o código o controla em vez de uma pessoa.
Conclusão
As interfaces web de LLMs verificam clientes em três níveis: como estabelecem a conexão, o ambiente em que operam e seu comportamento durante a sessão. É por isso que soluções isoladas, como plugins de camuflagem, patches de JavaScript ou troca de proxies, trazem, no máximo, resultados temporários. Elas resolvem um problema enquanto deixam outros expostos.
Uma automação resiliente começa pelo ambiente, não pelo script. Um navegador com impressões digitais consistentes no nível do kernel, perfis pré-configurados e controle por CDP tira o peso da falsificação de parâmetros do código. O script fica livre para fazer seu verdadeiro trabalho: enviar prompts e processar respostas.
Ao mesmo tempo, os riscos de uma arquitetura desse tipo devem ser avaliados de forma realista. Os sistemas de proteção continuam a evoluir, e o acesso automatizado a interfaces web entra em conflito com os termos de uso da OpenAI e da Anthropic. Qualquer configuração desse tipo exige manutenção, e é importante entender como funciona a proteção com a qual você está lidando.
Mantenha-se atualizado com as últimas notícias do Octo Browser
Ao clicar no botão, você concorda com a nossa Política de Privacidade.
Mantenha-se atualizado com as últimas notícias do Octo Browser
Ao clicar no botão, você concorda com a nossa Política de Privacidade.
Mantenha-se atualizado com as últimas notícias do Octo Browser
Ao clicar no botão, você concorda com a nossa Política de Privacidade.
Junte-se ao Octo Browser agora mesmo
Ou entre em contato com a equipe de suporte no chat para tirar dúvidas a qualquer momento.
Junte-se ao Octo Browser agora mesmo
Ou entre em contato com a equipe de suporte no chat para tirar dúvidas a qualquer momento.
Junte-se ao Octo Browser agora mesmo
Ou entre em contato com a equipe de suporte no chat para tirar dúvidas a qualquer momento.